En France, le mois dernier, des attaquants ont pris le contrôle des contrôleurs de réfrigération sur environ 700 sites de vente au détail et ont modifié les paramètres de dégivrage, l’agence française de cybersécurité signalant des marchandises perdues et des incendies déclenchés dans au moins 15 cas.
Avant que les autorités n’identifient publiquement les attaquants, la Direction nationale de la cybersécurité d’Israël avait déjà averti les détaillants alimentaires et les opérateurs logistiques de vérifier qui pouvait accéder à distance à leurs systèmes de réfrigération. Elle appelait à une authentification plus robuste, à une mise à jour des équipements et à des alertes indépendantes pour les variations de température inhabituelles.
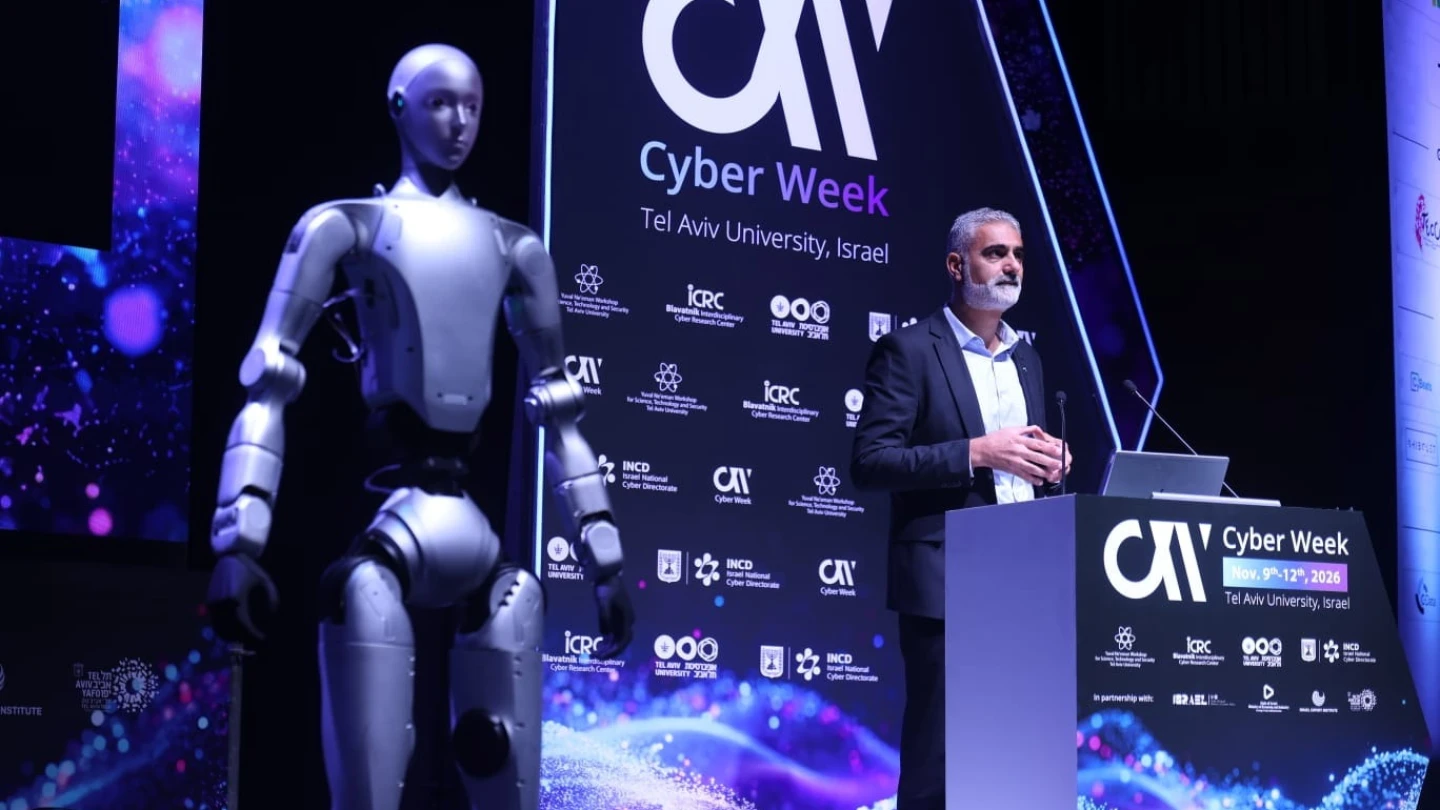
L’attaque, que les autorités françaises attribuèrent plus tard à Shahid Kaveh, une unité cyber affiliée au corps des Gardiens de la Révolution islamique, fut fréquemment discutée lors de Cyber Week à l’Université de Tel-Aviv. La conférence de quatre jours, qui s’est tenue du 9 au 12 novembre en parallèle avec la Semaine de l’IA, a réuni des responsables qui ont débattu des attaques pouvant toucher des équipements physiques, l’attention se tournant souvent vers les services essentiels que les Israéliens utilisent chaque jour, tels que l’eau, l’alimentation, les hôpitaux et les systèmes gouvernementaux.
Un système de réfrigération piraté peut illustrer les conséquences physiques possibles, mais l’expérience en Europe montre comment Israël doit désormais réagir : assurer qu’un opérateur peut maintenir un service en fonctionnement ou le restaurer, vérifier qu’il est sûr pour les citoyens et expliquer au public ce que l’on sait.
La prochaine attaque
« La guerre met une énorme pression sur les défenses cybernétiques d’Israël — et il n’y a pas de cessez-le-feu dans le cyber », a déclaré Yossi Karadi, directeur général de la Direction nationale de la cybersécurité israélienne. « Alors que le monde veut empêcher l’Iran d’acquérir une arme nucléaire, nous savons que l’Iran travaille à développer une autre capacité offensive qui pourrait nuire au monde en utilisant l’IA pour lancer des cyberattaques. »
Il a décrit Israël comme faisant face à des attaques sur l’infrastructure critique, les organisations essentielles, les entreprises et l’économie au sens large. Son inquiétude portait sur l’effet cumulatif des attaques répétées. « Que se passe-t-il lorsque la prochaine attaque survient avant que nous nous soyons remis de la précédente ? Que se passe-t-il lorsque la pression cyber dépasse la capacité de récupération ? » a-t-il demandé.
Karadi appelle ce scénario « l’affaiblissement opérationnel cybersécurité communautaire ». Son test est de savoir si les services essentiels continuent de fonctionner et si leurs opérateurs peuvent les restaurer avant la prochaine attaque. Une organisation peut bloquer une intrusion mais rester vulnérable pendant que le personnel répare l’équipement ou enquête sur les causes.
La stratégie nationale publiée par Israël met l’accent sur les infrastructures critiques pour la sécurité nationale et le bien-être des résidents, avec pour objectif « Zéro dommage significatif aux infrastructures critiques ». La même stratégie identifie une couche plus large d’organisations qui fournissent des services essentiels mais n’ont pas les mêmes obligations constantes en cybersécurité à travers les secteurs, ce que Karadi décrit comme les hôpitaux, les entreprises pétrolières et alimentaires.
Leur fonctionnement peut se situer en dehors de la désignation la plus stricte des infrastructures tout en restant important pour la vie quotidienne. L’avertissement sur les réfrigérations a démontré à quel point un système géré par une entreprise alimentaire peut rapidement devenir une cible d’attaque. Le projet de loi national sur la défense cybernétique de la Direction, qui a été adopté lors d’une première lecture et est entré dans les délibérations du comité de la Knesset, aide à définir quelles organisations relèvent de cette catégorie et ce qu’elles doivent faire pour gérer et signaler les risques cyber.
Karadi a également soutenu que l’IA change le temps disponible pour les défenseurs. Il a qualifié l’intervalle entre le moment où un attaquant obtient une nouvelle capacité d’IA et celui où un pays déploie une défense efficace à grande échelle de « la fenêtre de l’attaquant ». Un attaquant peut choisir une organisation et un moment précis, a-t-il déclaré, et la direction est là pour aider les organisations à se préparer contre les attaques.
Cette pression ne fait pas disparaître les faiblesses familières. Dans d’autres remarques, Karadi a pointé du doigt les mots de passe faibles et les défaillances routinières en matière d’hygiène cybernétique comme des problèmes récurrents. Des outils plus rapides peuvent aider les deux camps, mais un contrôleur exposé ou un compte fournisseur non sécurisé peut toujours donner accès aux attaquants.
Karadi a conclu ses remarques post‑conférence en donnant une mise à jour sur Election Shield, l’opération mise en place pour protéger les élections israéliennes et déjà rapportée par La Lettre Sépharade. En réponse à nos questions, il a déclaré qu’après plus de trois mois de préparation avec d’autres organisations spécialisées dans la cybersécurité, il n’avait connaissance d’aucune cyberattaque qui aurait nui au système électoral.
Sa direction s’est concentrée sur l’influence par le cyber et n’a identifié aucune tentative précise qui aurait été arrêtée.
La question au robinet
L’expérience de Refael Franco face à une attaque antérieure donne aux préoccupations nationales une autre forme. Franco, ancien haut responsable du dispositif cyber israélien et désormais dirigeant de la société de gestion de crises Code Blue, a déclaré à La Lettre Sépharade que son travail consistant à répondre à des attaques contre les installations d’eau israéliennes en 2020 a changé sa compréhension de la récupération et de la résilience.
« En fin de compte, la question était : si je suis un citoyen d’Israël, l’eau est-elle sûre ou non ? » Ce n’est pas une question de réponse à l’incident ; c’est une question de confiance, a-t-il dit. « Puis-je boire à partir du robinet ? Est‑ce sûr à boire ? »
L’Autorité israélienne de l’eau confirme que les installations d’eau et d’assainissement ont été visées par des cyberattaques en avril 2020. Son rapport annuel indique que des équipes ont collaboré avec les défenseurs locaux pour identifier et contenir les attaques, prévenir les dommages, enquêter et réparer les vulnérabilités. Le rapport n’indique pas que l’eau potable ait été contaminée.
Les inquiétudes de Franco portaient sur ce que le citoyen doit pouvoir croire après une attaque visant le service.
« La résilience, c’est la capacité de continuer à fonctionner sous une attaque et sous pression cyber », a déclaré Franco à La Lettre Sépharade. Des équipes techniques peuvent contenir une intrusion et rétablir les systèmes. Les opérateurs peuvent ensuite devoir vérifier les conditions physiques, décider si un service peut être utilisé et communiquer ces résultats. La réponse donnée au public doit s’appuyer sur ce que ces vérifications établissent.
Blue Castle propose une plateforme assistée par IA pour la gestion des décisions de crise, mais Franco a insisté sur le fait que les gens veulent toujours une orientation humaine lorsque l’incident devient grave. « Même si la plateforme fournit des conseils parfaits, les gens veulent toujours des personnes », a-t-il déclaré. Il a décrit un client en crise qui cherche une personne capable d’aider à naviguer dans la situation, en plus des conseils techniques.
Code Blue gère ou évalue environ 150 cas de crise par an auprès de clients situés aux États‑Unis, en Europe, en Israël, au Canada et dans d’autres lieux. Franco estime que l’entreprise compte environ 140 à 160 clients, dont plus de 30 appartiennent au secteur de l’énergie et aux trésoreries financières de pays.
Pour Franco, l’attaque du réfrigérateur en France faisait partie d’une campagne d’influence plus large conçue pour démontrer la fragilité de son gouvernement et remettre en question sa capacité à prendre soin de ses citoyens. « La campagne d’influence visait à essayer de montrer que l’Europe est vulnérable », a-t-il expliqué. « Nous parlons du problème des salaires et des prix et des coûts en Europe. Donc cela fait partie de la campagne d’influence pour attaquer l’alimentation, car l’alimentation est directement liée à la tarification. »
Services gouvernementaux
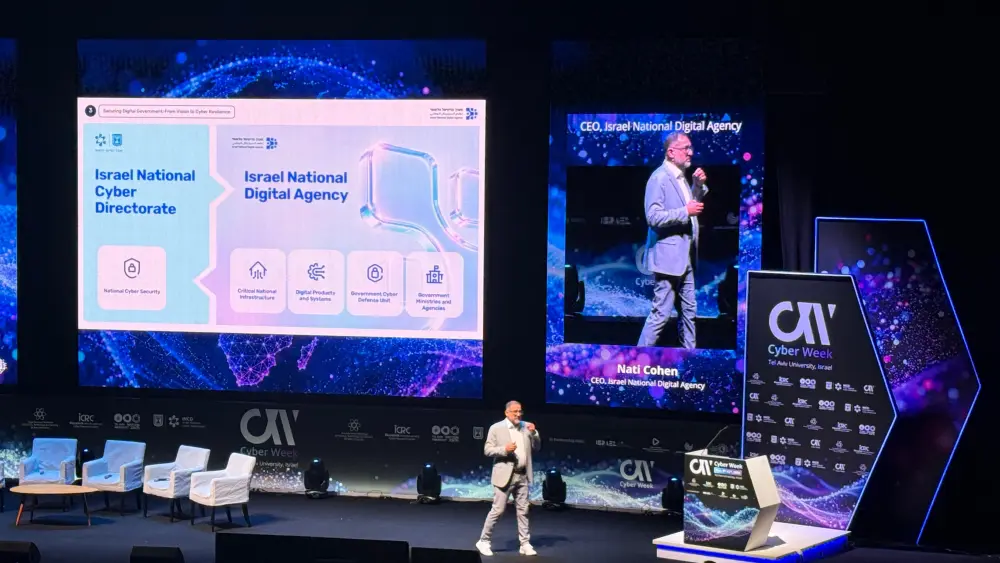
Les mêmes défis se présentent lorsque les services sont numériques. Nati Cohen, responsable de l’Agence nationale du numérique d’Israël, a déclaré à Cyber Week que son agence fournit des services numériques aux citoyens et aux entreprises tout en protégeant les systèmes et les données personnelles qui les sous-tendent. Il a décrit la coopération avec la direction de Karadi, les normes pour les fournisseurs, l’évaluation des menaces à travers les organes gouvernementaux et des équipes prêtes à répondre aux incidents.
Cohen a identifié la confiance entre les citoyens et le gouvernement comme une préoccupation centrale à mesure que davantage de services passent en ligne. « Nous comprenons que la résilience est très importante », a-t-il déclaré. « La confiance entre les civils et le gouvernement est la chose la plus importante que nous voulons construire. »
Le portail gouvernemental personnel d’Israël, MyGov, permet aux citoyens d’accomplir des démarches telles que le renouvellement de documents d’identité, le transfert de propriété d’un véhicule et l’enregistrement d’un enfant. L’utilisateur d’un tel service dépend de sa disponibilité, mais aussi du fait que l’État protège les informations soumises via ce portail.
« Si la plupart des services passent par la plateforme MyGov et qu’elle n’est pas sécurisée, et si elle n’est toujours pas protégée par des identifiants personnels, nous avons un gros problème », a-t-il déclaré à l’audience.
La stratégie nationale d’Israël reconnaît qu’un incident cyber majeur peut affaiblir la confiance du public dans les services numériques et en dissuader l’utilisation. Elle identifie également les chaînes d’approvisionnement comme une voie par laquelle les dommages dans une organisation peuvent se propager à d’autres. Ces préoccupations relient le travail de Cohen sur les services gouvernementaux à la vision plus large de l’économie de Karadi : les citoyens interagissent avec le service, tandis que la responsabilité de sa protection peut être répartie entre différentes organisations ou fournisseurs.
Le 8 novembre, la Direction nationale de la cybersécurité a annoncé une consultation sur une identité numérique unique et un portefeuille numérique national, en coopération avec le Système numérique national d’Israël, l’Autorité de la Population et de l’Immigration, la Division budgétaire du Ministère des Finances et l’agent comptable général. La proposition placerait davantage d’interactions derrière des identifiants numériques partagés, renforçant l’accès sécurisé et la récupération fiable.
Un service sur lequel les gens peuvent compter
Karadi a déclaré à la conférence qu’aucun pays ni aucune organisation ne peut défendre ses systèmes seul. Il a appelé les gouvernements, les opérateurs d’infrastructure, les entreprises, les fournisseurs de cloud et les partenaires internationaux à partager les renseignements, à s’exercer ensemble et à planifier la récupération avant une crise. L’avertissement sur les réfrigérations israéliennes montre une manière dont la coopération peut fonctionner : une attaque à l’étranger a conduit les autorités locales à identifier une catégorie d’équipements que les entreprises israéliennes doivent inspecter.
Mais cela montre aussi les limites de mesurer la résilience en se basant sur l’arrêt d’une intrusion. Les opérateurs français ont dû faire face à des stocks avariés et à des équipements endommagés, potentiellement qui se répercutent dans le désordre public.Un fournisseur d’eau, en revanche, doit savoir si son eau reste sûre.
Une agence gouvernementale doit protéger à la fois un service et les données personnelles qui le rendent utile, tout en veillant à ce que ses citoyens aient confiance dans le service et croient que leurs informations demeurent en sécurité ou privées.
Cet épisode de Cyber Week a offert des récits sur une détection plus rapide, une meilleure coordination et une réponse assistée par l’IA. La stratégie publiée par le pays reconnaît que les organisations essentielles ont besoin d’obligations plus claires et plus constantes, parallèlement aux protections déjà appliquées à l’infrastructure critique. Mais les travaux à venir incluent de tester si les services restent disponibles lors d’attaques, comment ils sont restaurés et ce que les opérateurs peuvent dire au public lorsque la prochaine attaque survient.
La question de Franco sur le robinet demeure une mesure exigeante. Un citoyen ne peut pas inspecter les systèmes d’une installation d’eau ni passer en revue les réglages d’un contrôleur de réfrigération. Mais ceux qui sont responsables des services les plus exposés à une attaque doivent être en mesure d’effectuer ce travail, d’expliquer ce qu’ils ont trouvé et de soutenir la réponse.
★★★★★